Hosting WordPress
WordPress veloce, aggiornato e protetto. Senza plugin in più.
Cache a tre livelli già configurata, aggiornamenti con ritorno automatico, protezioni con un interruttore e un controllo notturno delle vulnerabilità note di plugin e temi. Tutto dentro il pannello, per ogni sito.
Velocità
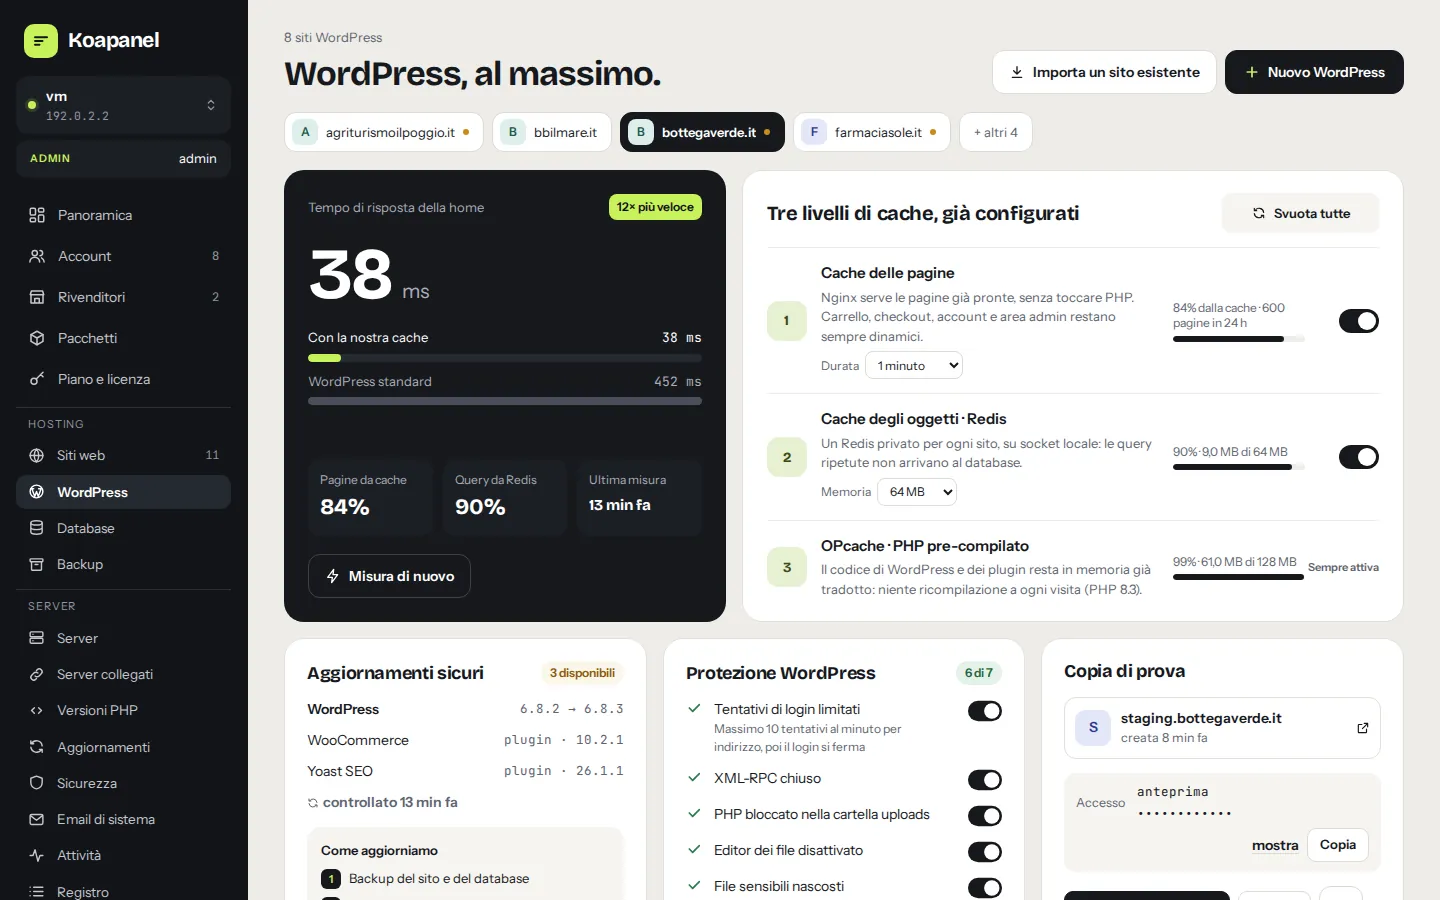
Tre livelli di cache, già accesi.
- Cache delle pagine nginx: le pagine pronte partono senza toccare PHP. Carrello, checkout e account di WooCommerce, utenti collegati, admin e REST API restano sempre dinamici.
- Redis privato per ogni sito: su un socket locale, senza porte di rete, con memoria limitata. Il plugin Object Cache lo installa il pannello.
- OPcache: il codice di WordPress e dei plugin resta in memoria già compilato.
- Misura della velocità: il tempo di risposta della home con la cache e senza, con lo storico.
Installazione
Un nuovo WordPress in un minuto.
Scegli dominio, titolo e utente: il pannello crea il sito e un database dedicato, scarica WordPress, scrive wp-config.php con chiavi nuove, imposta i permalink e accende cache, Redis e protezioni.
- La password di wp-admin la vedi una volta sola; poi entri senza password con un link monouso
- WP-Cron sul cron di sistema, anche senza visite
- Tutti i comandi girano con l'utente del sito, mai come root
Aggiornamenti sicuri
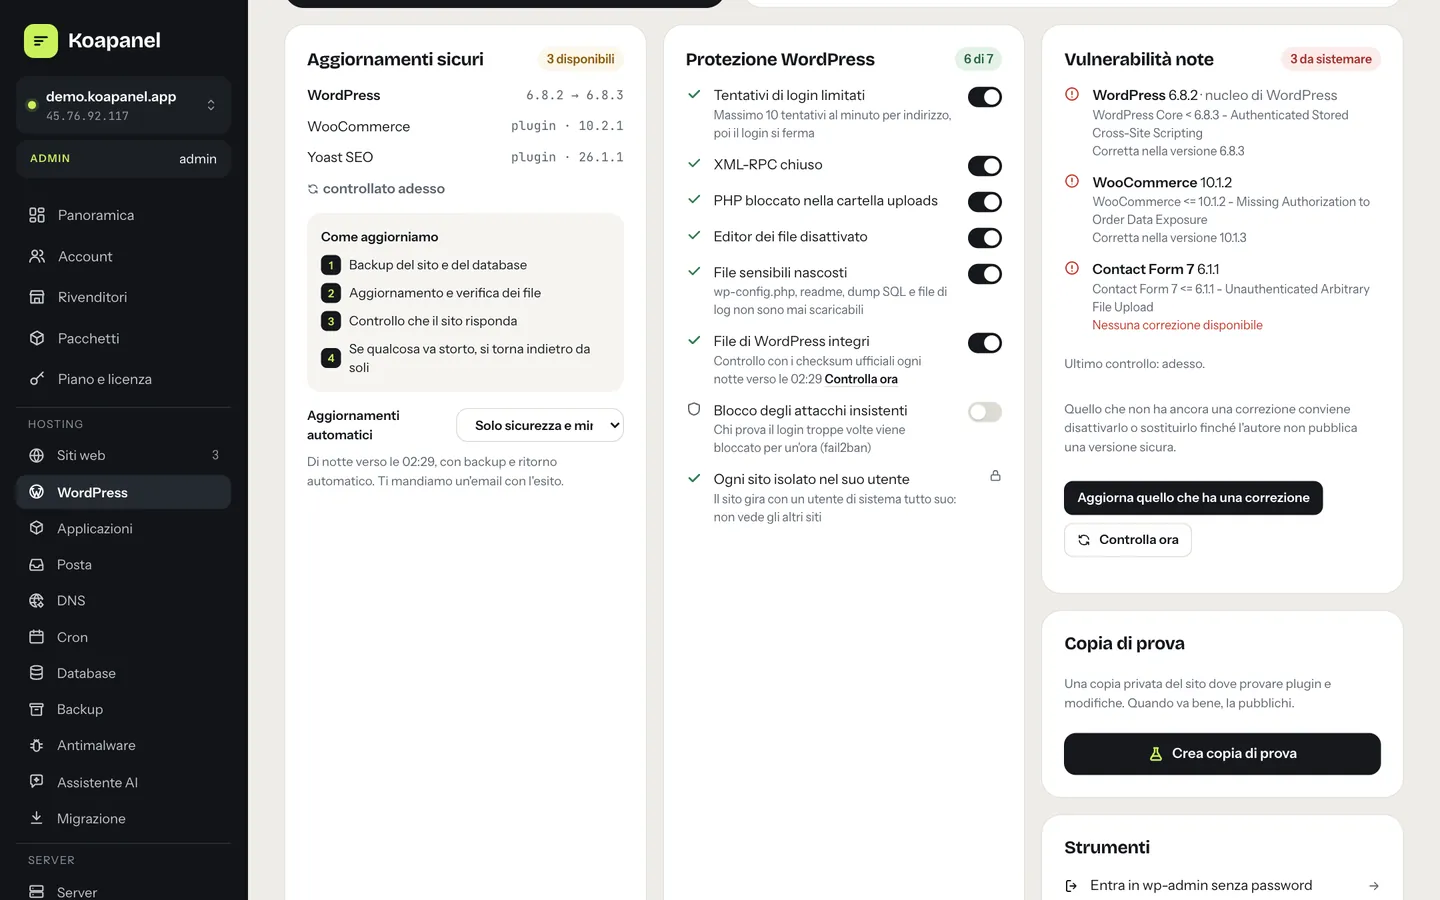
Aggiorna senza paura: se qualcosa va storto, torna com'era.
Copia di sicurezza
File e database, più un backup remoto se i backup sono configurati.
Aggiornamento e verifica
WordPress, plugin e temi, poi i file del nucleo confrontati con i checksum ufficiali.
Controllo del sito
La home deve rispondere bene, senza errori PHP. Se no, file e database tornano com'erano e ricevi un'email.
Gli aggiornamenti automatici girano di notte, ogni sito alla sua ora, con la stessa procedura: solo sicurezza e minori oppure tutto.
Novità · vulnerabilità note
Il pannello ti dice quali plugin sono a rischio. E li sistema.
I plugin non aggiornati sono il modo più comune in cui un sito WordPress viene violato. Ogni notte KoaPanel confronta WordPress, plugin e temi di ogni sito con l'elenco pubblico delle vulnerabilità note di Wordfence Intelligence.
- Per ogni vulnerabilità: cos'è e in quale versione è corretta, oppure che una correzione non c'è ancora
- Un pulsante aggiorna solo quello che ha una correzione, con l'aggiornamento sicuro
- Email all'account e al suo rivenditore quando ne compaiono di nuove
- Correzione automatica facoltativa: di notte aggiorna subito solo il componente colpito
- Basta una chiave API gratuita di Wordfence, anche per uso commerciale
Protezioni
Ogni protezione con un interruttore.
- Tentativi di login limitati su
wp-login.php - Blocco degli attacchi insistenti con fail2ban
- XML-RPC chiuso e PHP bloccato nella cartella uploads
- Editor dei file disattivato e file sensibili mai scaricabili
- File di WordPress integri: ogni notte confrontati con quelli ufficiali
- Ogni sito gira con il suo utente di sistema: non vede gli altri
Copia di prova
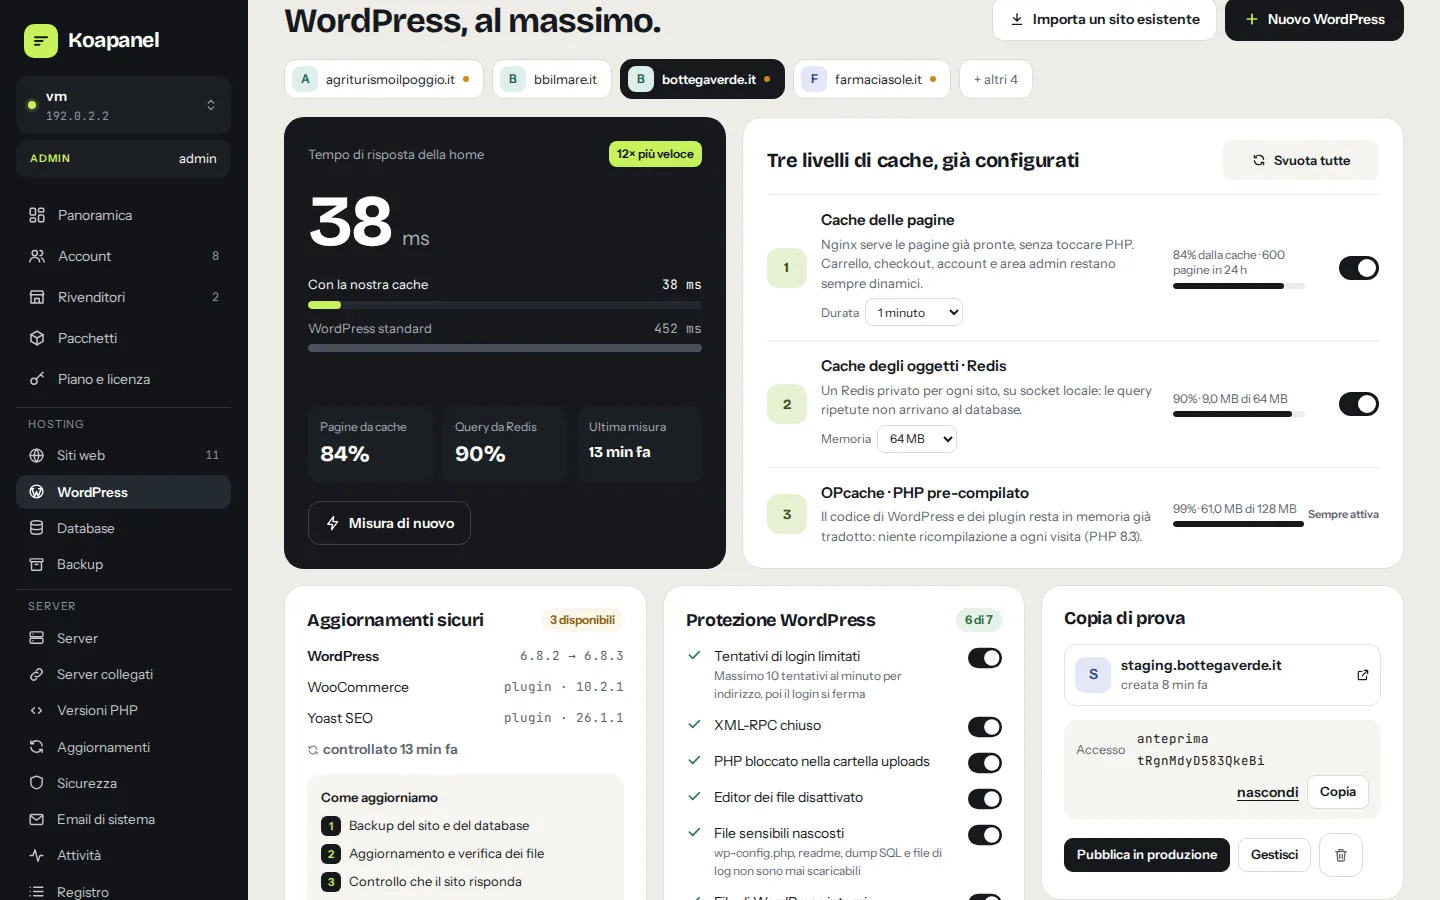
Prova plugin e modifiche su una copia, poi pubblica.
- Copia di file e database su
staging.del tuo dominio, protetta da password e non indicizzata - Indirizzi riscritti anche nei dati serializzati dei plugin
- Pubblica in produzione file, database o entrambi, con copia di sicurezza e ritorno automatico
Strumenti
Quello che fai ogni giorno, a un clic.
wp-admin senza password
Un link valido 60 secondi e una volta sola.
Cerca e sostituisci
Prima conta, poi fa una copia del database e applica, anche nei dati serializzati.
WP-CLI dal browser
Comandi sicuri per i clienti, WP-CLI completo per gli amministratori.
Debug e manutenzione
Errori in un log che leggi dal pannello, mai mostrati ai visitatori.
Importazione
Porta un WordPress da un altro hosting con l'archivio dei file e il dump del database.
Per rivenditori e agenzie
I clienti vedono solo i propri siti; le email portano il marchio del rivenditore.
Domande su WordPress
Devo installare plugin di cache o di sicurezza?
No. Cache delle pagine, Redis, OPcache e protezioni li gestisce il pannello. L'unico plugin che installa è Redis Object Cache, per la cache degli oggetti.
La cache rompe WooCommerce?
No. Carrello, checkout, account, utenti collegati, area admin e REST API non passano mai dalla cache delle pagine; la durata predefinita è di 60 secondi.
Cosa succede se un aggiornamento rompe il sito?
Il pannello se ne accorge controllando la home dopo l'aggiornamento e ripristina da solo file e database dalla copia fatta un attimo prima. Ti arriva un'email con il motivo.
Da dove arriva l'elenco delle vulnerabilità?
Da Wordfence Intelligence, il database pubblico di vulnerabilità di WordPress di Wordfence: è gratuito anche per uso commerciale, basta la chiave API di un account Wordfence.com. Il pannello lo scarica una volta al giorno.
Posso portare i miei siti WordPress da un altro hosting?
Sì, anche senza SSH: in Migrazione › Da un sito WordPress inserisci indirizzo, utente e password di wp-admin e il pannello copia file e database da qualsiasi hosting (SiteGround, Hostinger, Aruba…). Ci sono anche l'importazione da archivio e dump del database, e la migrazione da cPanel, Plesk o via SSH, che porta anche la posta.
Il tuo WordPress merita un pannello fatto per lui.
Gratuito fino a 3 siti per uso personale. Quando cresci, scegli il piano giusto: tutte le funzioni sono incluse in ogni piano.